انتشار اصلاحیههای امنیتی PHP؛ بهروزرسانی نسخه در هاست پارسپک


در این مقاله میخوانید
در ۲۱ اکتبر ۲۰۲۶، تیم توسعه PHP از وجود دو رخنه امنیتی خطرناک پرده برداشت. این آسیبپذیریها به هکرها اجازه میدهند بدون داشتن رمز عبور یا حساب کاربری، کدهای مخرب خود را از راه دور روی سرور شما اجرا کنند. به همین دلیل، خطر فقط در کمین سایتهای وردپرسی نیست، بلکه هر وبسایتی که با زبان PHP کار میکند در معرض این تهدید جدی قرار دارد.
در پارسپک، پچهای امنیتی و اقداماتی برای کاهش ریسک روی سرویسهای هاست اعمال شده است. با این حال، مدیران سایتها باید نسخه PHP فعال را بررسی کنند و درباره دریافت نسخه اصلاحشده یا وضعیت پچ روی سرویس خود مطمئن شوند. اما دقت کنید که این تنظیمات امنیتی در سطح سرور، به هیچوجه جایگزین آپدیت اصلی نیستند و شما همچنان باید نسخه PHP هاست خود را ارتقا دهید. در ادامه این مطلب از بخش آموزش سرویسهای میزبانی در بلاگ پارسپک با ما همراه باشید که این موضوع را دقیقتر بررسی کنیم.
دو آسیبپذیری چه کاری میکنند؟
این دو نقص امنیتی با شناسههای CVE-2026-109618 و CVE-2026-109619 کشف شدهاند و در سیستم ارزیابی امنیتی، امتیاز خطرناک ۹.۲ از ۱۰ را دریافت کردهاند که نشان میدهد شدت آنها بسیار زیاد است و در صورت سوءاستفاده، میتوانند امنیت سایت یا سرور را بهطور جدی تهدید کنند.
- CVE-2026-109618 به مدیریت وضعیت کمبود حافظه مربوط است. در بعضی شرایط، PHP ممکن است فرایند پردازش درخواست را در حالی متوقف کند که بخشی از دادههای داخلی آن هنوز بهدرستی آماده نشدهاند.
- CVE-2026-109619 به باقیماندن وضعیت داخلی یک درخواست پس از آزادشدن حافظه مربوط میشود. در نتیجه، پردازش درخواست بعدی در همان worker ممکن است با دادههای قدیمی و نامعتبر روبهرو شود.
طبق اطلاعیه رسمی PHP، نصبهایی که درخواستهای وب را پردازش میکنند در معرض این دو نقص هستند؛ از جمله PHP-FPM، Apache با mod_php، php-cgi، FrankenPHP و LiteSpeed. تیم PHP خطر را برای پیکربندی Apache با mod_php بالاتر ارزیابی کرده است.
شرکت امنیتی Palo Alto Networks نیز در گزارش Unit 42 از شناسایی میلیونها نمونه بالقوه آسیبپذیر در دادههای تلهمتری خود خبر داده است. این عدد به معنی هکشدن همه آن نمونهها نیست، اما گستردگی استفاده از PHP و ضرورت بررسی سریع نسخهها را نشان میدهد.
نسخههای اصلاحشده PHP
نسخههای زیر، نسخههای اصلاحشده رسمی هستند:
| شاخه PHP | نسخههای آسیبپذیر | نسخه اصلاحشده |
|---|---|---|
| PHP 8.5 | 8.5.0 تا 8.5.11 | 8.5.12 |
| PHP 8.4 | 8.4.0 تا 8.4.26 | 8.4.27 |
| PHP 8.3 | 8.3.0 تا 8.3.35 | 8.3.36 |
| PHP 8.2 | 8.2.0 تا 8.2.34 | 8.2.35 |
در PHP 8.1 و نسخههای قدیمیتر، وضعیت پشتیبانی به توزیع لینوکس یا ارائهدهنده سرویس بستگی دارد. بعضی توزیعها ممکن است نسخههای پشتیبان ارائه کنند، اما این موضوع را نباید بدون بررسی قطعی فرض کرد. در صورت امکان، مهاجرت به یک شاخه پشتیبانیشده را در برنامه قرار دهید.
PHP 8.2 تا ۳۱ دسامبر ۲۰۲۶ فقط بهروزرسانیهای امنیتی دریافت میکند. پس از آن، پشتیبانی امنیتی این شاخه نیز به پایان میرسد؛ بنابراین استفادهکنندگان از PHP 8.2 بهتر است برای مهاجرت به شاخه جدیدتر برنامهریزی کنند.
پیش از تغییر نسخه چه کار کنید؟
تغییر نسخه PHP ممکن است با بعضی افزونهها، قالبها یا کدهای اختصاصی سازگار نباشد. پیش از تغییر، این موارد را انجام دهید:
- از فایلها و پایگاه داده سایت نسخه پشتیبان بگیرید.
- نسخه فعلی PHP را از پنل هاست یا ابزار مدیریتی سایت بررسی کنید.
- سازگاری CMS، قالب، افزونهها و کدهای اختصاصی را با نسخه مقصد بررسی کنید.
- اگر امکان دارد، تغییر را ابتدا در محیط آزمایشی انجام دهید.
- پس از تغییر، صفحههای اصلی، فرمها، ورود کاربران و بخش مدیریت سایت را بررسی کنید.
تغییر نسخه PHP در هاست ابری پارسپک
بر اساس راهنمای تغییر نسخه PHP، تغییر نسخه از پنل کاربری انجام میشود:
وارد حساب کاربری پارسپک شوید.
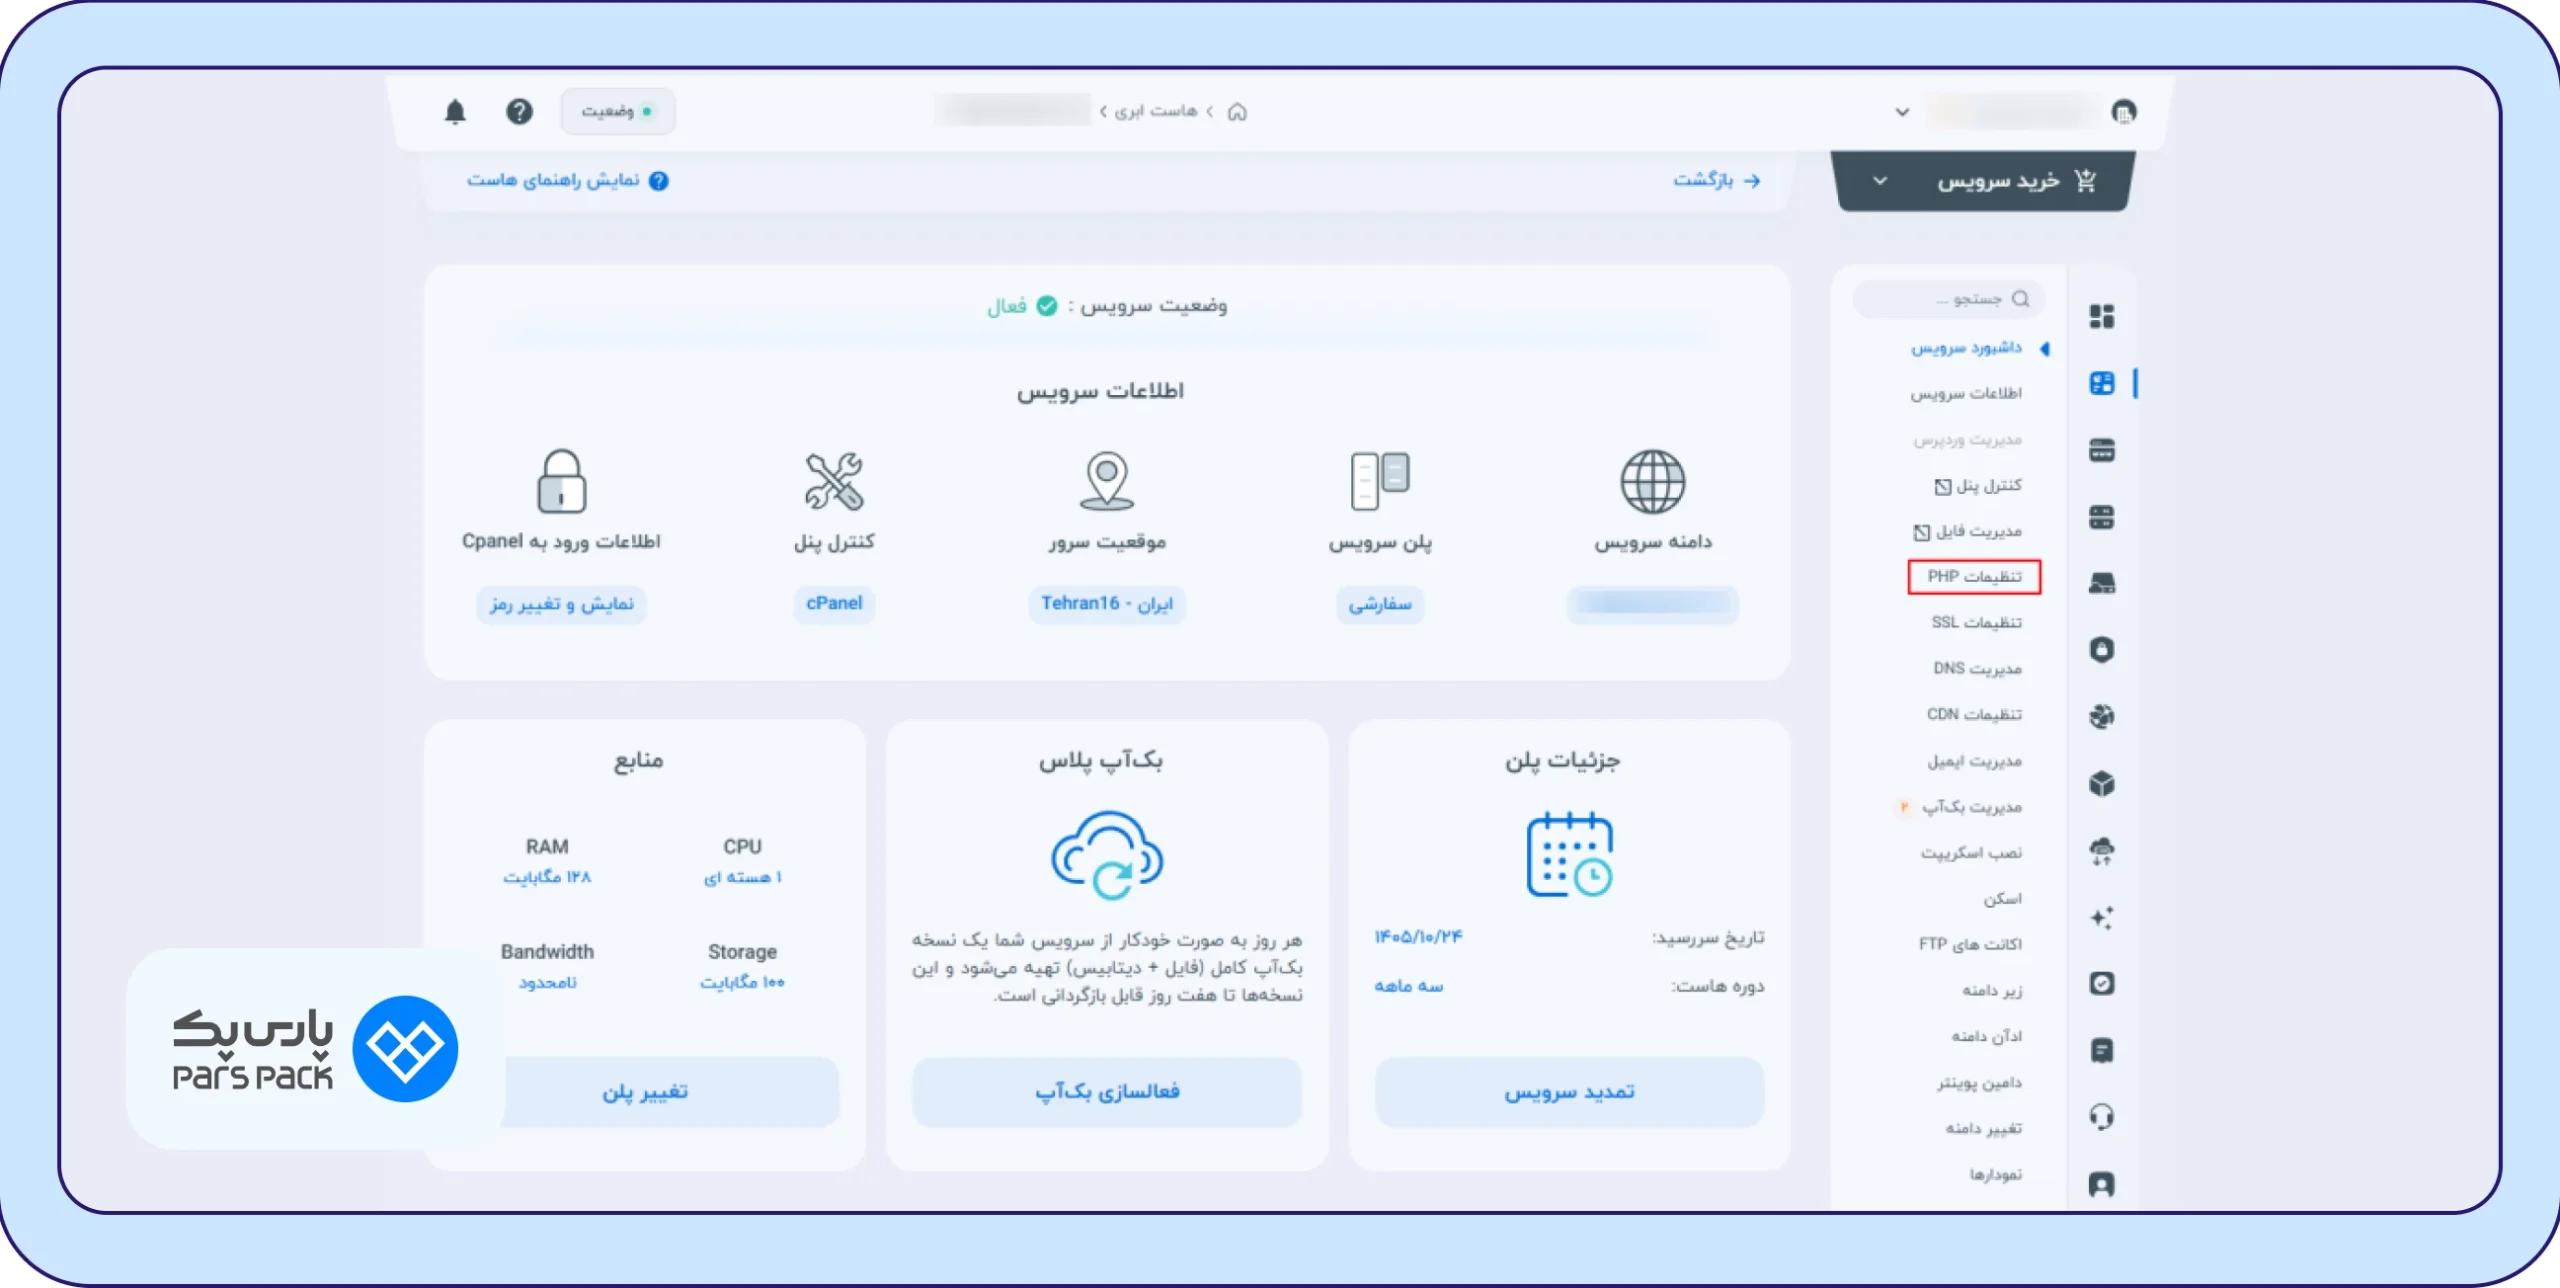
به بخش مدیریت هاست بروید.
گزینه تنظیمات PHP را باز کنید.
نسخه موردنظر را از فهرست نسخههای قابل انتخاب انتخاب کنید.
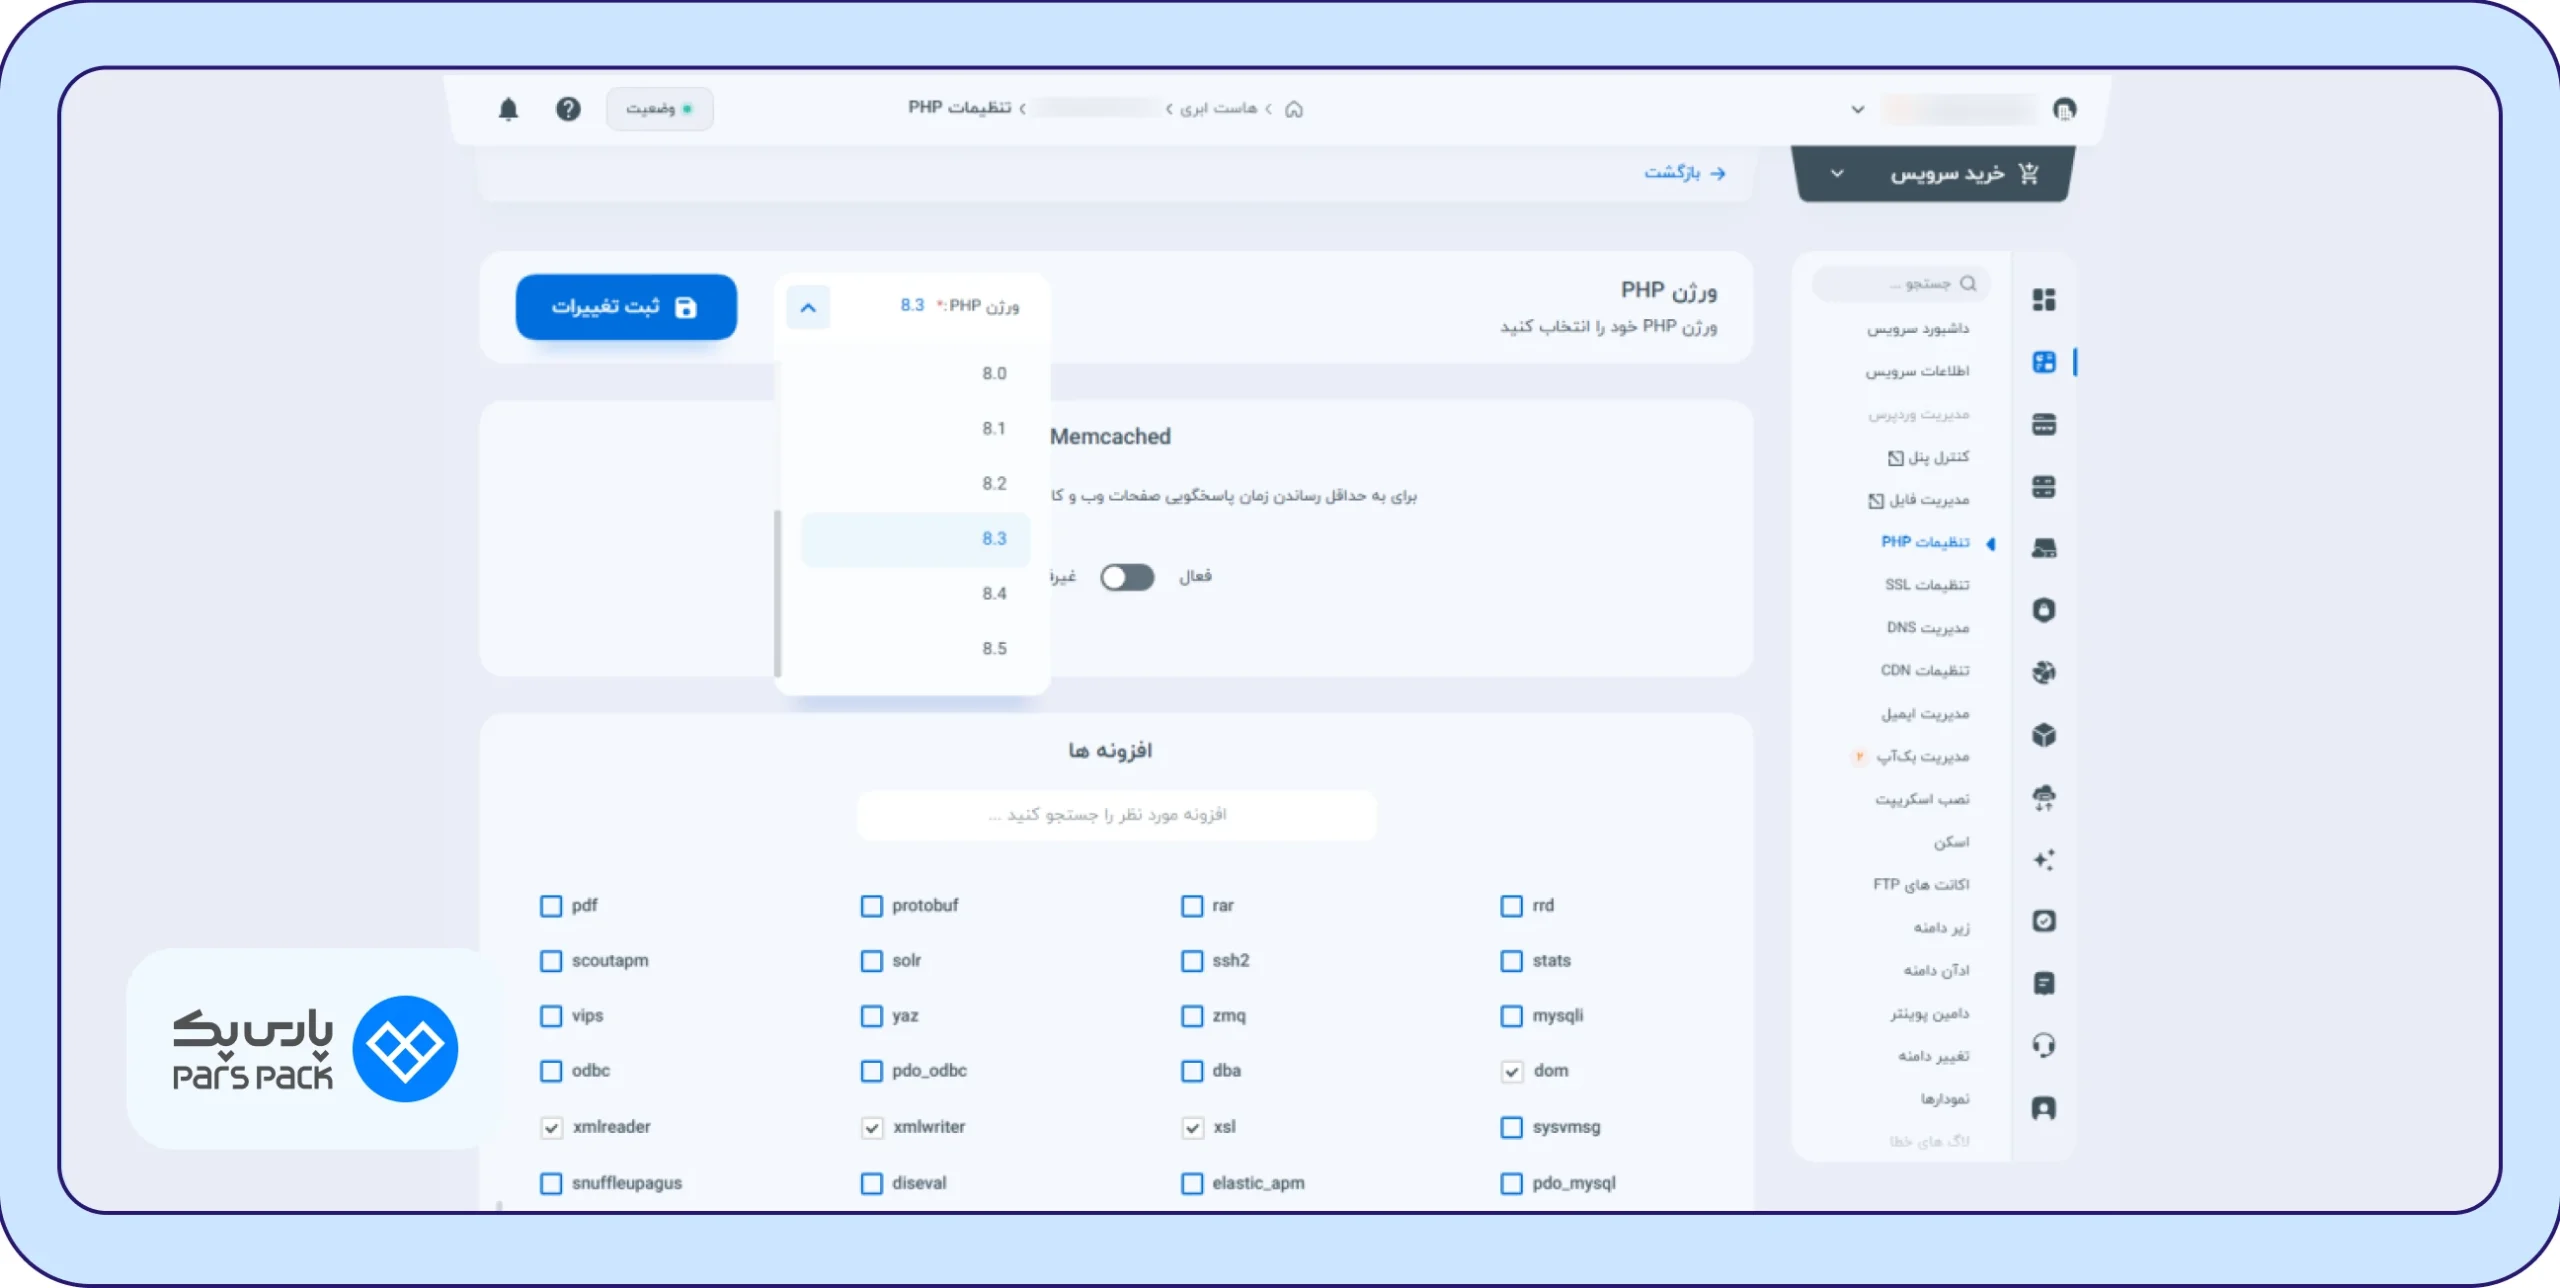
روی ثبت تغییرات کلیک کنید.
پس از اعمال تغییر، سایت را بررسی کنید تا مطمئن شوید صفحهها و قابلیتهای اصلی آن درست کار میکنند.
میتوان نسخه PHP موردنظر را برای دامنهها و زیردامنهها نیز جداگانه انتخاب کرد و برای تغییر نسخه آنها محدودیتی ذکر نشده است.
آیا اقدامات موقت جایگزین بهروزرسانی هستند؟
خیر. PHP و CERT-EU تأکید کردهاند که اقدامات موقت فقط میتوانند مواجهه با بعضی مسیرهای حمله را کاهش دهند و نصب نسخه اصلاحشده راهکار کامل است. تغییر تنظیمات حساس PHP بدون اطلاع از اثر آنها ممکن است به اختلال سایت یا محدود شدن قابلیتهایی مانند بارگذاری فایل منجر شود. این تنظیمات را خودسرانه تغییر ندهید و برای بررسی آنها از مدیر سرور یا پشتیبانی هاست کمک بگیرید.
در بهروزرسانی ۲۳ اکتبر CERT-EU همچنین به یک مورد دیگر با شناسه CVE-2026-115560 اشاره کرده است. طبق همان هشدار، جزئیات کامل آن در آن زمان منتشر نشده بود و این مورد را باید از دو آسیبپذیری اصلی و نسخههای اصلاحشده بالا جدا در نظر گرفت.
جمعبندی
اگر سایت شما PHP را برای پردازش درخواستهای وب به کار میگیرد، نسخه فعال و وضعیت بهروزرسانی آن را بررسی کنید. برای شاخههای ۸.۲ تا ۸.۵، نسخههای اصلاحشده بهترتیب 8.2.35، 8.3.36، 8.4.27 و 8.5.12 هستند. در هاست پارسپک میتوانید از مسیر مدیریت هاست > تنظیمات PHP نسخه قابل انتخاب را تغییر دهید؛ اما برای اطمینان از فعالبودن وصله جزئی، بهویژه در شاخه ۸.۲، وضعیت نسخه را از پشتیبانی پارسپک تأیید کنید.