
کالی لینوکس چیست و چه کاربردی دارد؟

در این مقاله میخوانید
وقتی پای پیدا کردن آسیبپذیریها و بررسی امنیت سیستمها به میان میآید، ابزارهای معمول همیشه کافی نیستند. اینجاست که کالی لینوکس (Kali Linux) به یکی از ابزارهای مهم متخصصان امنیت تبدیل میشود. در این راهنما از بخش آموزشهای کالی لینوکس، یاد میگیریم کالی لینوکس چیست، چه ویژگیهایی دارد و مزایا و معایب آن کداماند.
کالی لینوکس چیست؟
کالی لینوکس، یک سیستمعامل متنباز و مبتنی بر دبیان (Debian) است که برای انجام تستهای نفوذ پیشرفته و ارزیابیهای امنیتی طراحی شده است. این سیستمعامل روی پلتفرمهای مختلف اجرا میشود و بهصورت رایگان در اختیار متخصصان امنیت اطلاعات و علاقهمندان این حوزه قرار دارد.
در مقاله زیر بررسی میکنیم که VPS کالی لینوکس چیست و چه ویژگیهایی دارد:
ویژگیهای کالی لینوکس
در این بخش از راهنما با ویژگیهای اصلی کالی لینوکس آشنا خواهیم شد:
- رایگان بودن: کالی لینوکس کاملا رایگان است و برای استفاده از آن هیچ هزینهای پرداخت نمیکنید. این سیستمعامل همیشه بهصورت رایگان در دسترس خواهد بود.
- متنباز بودن: کالی لینوکس بر پایه مدل توسعه متنباز ساخته شده است و کد منبع آن در دسترس عموم قرار دارد. بنابراین کاربران میتوانند در صورت نیاز، کدها و بستههای نرمافزاری آن را متناسب با نیازشان تغییر دهند.
- ساختار استاندارد فایلها: کالی لینوکس از استاندارد Filesystem Hierarchy Standard پیروی میکند. به همین دلیل، کاربران لینوکس میتوانند فایلهای اجرایی، کتابخانهها و فایلهای پشتیبانی را بهراحتی در مسیرهای استاندارد پیدا کنند.
- پشتیبانی گسترده از سختافزارها: کالی لینوکس از طیف وسیعی از سختافزارها و دستگاهها پشتیبانی میکند.
- هسته بهینهشده برای تست نفوذ: کالی لینوکس از یک هسته سفارشی استفاده میکند که برای انجام برخی فعالیتهای تست نفوذ، بهینهسازی شده است.
- امضای دیجیتال بستههای نرمافزاری: بستههای نرمافزاری کالی لینوکس با امضای دیجیتال توسعهدهندگان تایید میشوند. این فرایند به حفظ امنیت و اعتبار بستههای نرمافزاری کمک میکند.
- پشتیبانی از زبانهای مختلف: کالی لینوکس از چندین زبان پشتیبانی میکند و کاربران میتوانند از محیط سیستمعامل با زبان مورد نظر خودشان استفاده کنند.
- قابلیت شخصیسازی گسترده: کاربران میتوانند بخشهای مختلف کالی لینوکس را متناسب با نیاز و سلیقه خودشان تغییر داده و حتی در صورت نیاز، تغییرات عمیقتری در سیستمعامل و هسته آن ایجاد کنند.
- پشتیبانی از معماری ARM: کالی لینوکس از سیستمهای مبتنی بر معماری ARM، مانند Raspberry Pi، پشتیبانی میکند. این پشتیبانی امکان اجرای کالی لینوکس را روی طیف گستردهای از دستگاههای مبتنی بر ARM فراهم میکند و ابزارهای این نسخه نیز همزمان با نسخه اصلی بهروزرسانی میشوند.
کالی لینوکس چه کاربردی دارد؟
کالی لینوکس شامل صدها ابزار، تنظیمات و اسکریپت تخصصی است که برای نیازهای حوزه امنیت طراحی و بهینهسازی شدهاند. این ابزارها به کاربران کمک میکنند روی فعالیتهایی مانند هک قانونی، جرمیابی دیجیتال، مهندسی معکوس و شناسایی آسیبپذیریها تمرکز کنند. در ادامه، کاربردهای اصلی کالی لینوکس را بررسی میکنیم تا نقش آن در دنیای امنیت سایبری روشنتر شود:
- تست امنیت وبسایت و اپلیکیشن: شرکتها و توسعهدهندگان میتوانند پیش از انتشار یک وبسایت یا اپلیکیشن، امنیت آن را در یک محیط مجازی بررسی کرده و آسیبپذیریهای احتمالی را شناسایی و برطرف کنند.
- ارزیابی امنیت شبکه: تیمهای امنیتی میتوانند با استفاده از ابزارهای کالی لینوکس، شبکه یک سازمان و سیستمهای متصل به آن را بررسی کنند تا نقاط ضعف احتمالی در برابر حملات شناسایی شوند.
- جرمیابی دیجیتال: در صورت وقوع حمله یا آلوده شدن یک سیستم، متخصصان میتوانند از ابزارهای کالی لینوکس برای بررسی فایلها، اطلاعات سیستم و شواهد دیجیتال استفاده کنند تا سرنخهایی را درباره نحوه وقوع حادثه به دست آورند.
- یادگیری و تمرین امنیت سایبری: دانشجویان و علاقهمندان میتوانند کالی لینوکس را در محیطهای آزمایشی و آموزشی اجرا کرده و مهارتهای تست نفوذ، شناسایی آسیبپذیری و بررسی امنیت را بهصورت عملی یاد بگیرند.
هر آنچه که باید در مورد سیستمعامل لینوکس بدانید را در مقاله زیر مطالعه نمایید:
مزایا و معایب Kali Linux
کالی لینوکس ابزارهای زیادی را برای کار با امنیت سایبری در اختیار کاربران قرار میدهد، اما این امکانات در کنار مزایا، محدودیتهایی هم دارند. در ادامه با مزایا و معایب کالی لینوکس بیشتر آشنا میشویم:
مزایای کالی لینوکس
- مجموعهای کامل از ابزارهای امنیتی: کالی لینوکس صدها ابزار از پیش نصبشده را برای فعالیتهایی مانند تست نفوذ، ارزیابی آسیبپذیری، تحلیل شبکه و بررسی امنیت در اختیار کاربر قرار میدهد.
- قابلیت شخصیسازی: کاربران میتوانند محیط و تنظیمات کالی لینوکس را متناسب با نیاز خود تغییر داده و ابزارهای مورد نیازشان را انتخاب و تنظیم کنند.
- بهروزرسانی منظم: کالی لینوکس بهطور مرتب بهروزرسانی میشود و ابزارها، قابلیتهای جدید و بهروزرسانیهای امنیتی در اختیار کاربران قرار میگیرد.
- جامعه کاربری فعال: جامعه کاربران کالی لینوکس گسترده و فعال است و منابع آموزشی، مستندات و انجمنهای مختلفی برای یادگیری و رفع مشکلات کاربران وجود دارد.
معایب کالی لینوکس
- مناسب نبودن برای استفاده روزمره: کالی لینوکس با تمرکز بر امنیت سایبری ساخته شده و برای کارهای عمومی و روزمره، مانند استفاده معمول از اینترنت یا کارهای اداری، انتخاب مناسبی برای بسیاری از کاربران نیست.
- امکان سوءاستفاده: ابزارهای کالی لینوکس برای تست نفوذ و فعالیتهای امنیتی قانونی طراحی شدهاند، اما در صورت استفاده بدون مجوز میتوانند برای فعالیتهای مخرب نیز مورد سوءاستفاده قرار بگیرند.
- مصرف منابع: وجود تعداد زیادی ابزار و برنامه تخصصی میتواند در برخی شرایط منابع بیشتری از سیستم را مصرف کرده و روی عملکرد سیستمهای ضعیفتر تاثیر منفی بگذارد.
پایداری و امنیت را با سرور مجازی لینوکس تجربه کنید.
با سرور مجازی لینوکس پارسپک، سیستمعامل دلخواهتان مانند اوبونتو، آلمالینوکس و… را انتخاب کنید و از طریق اتصال امن SSH، مدیریت همهچیز را در دست بگیرید. همین حالا با امکان پرداخت دورهای، VPS لینوکس خود را راهاندازی کنید.
مهمترین ابزارهای Kali Linux
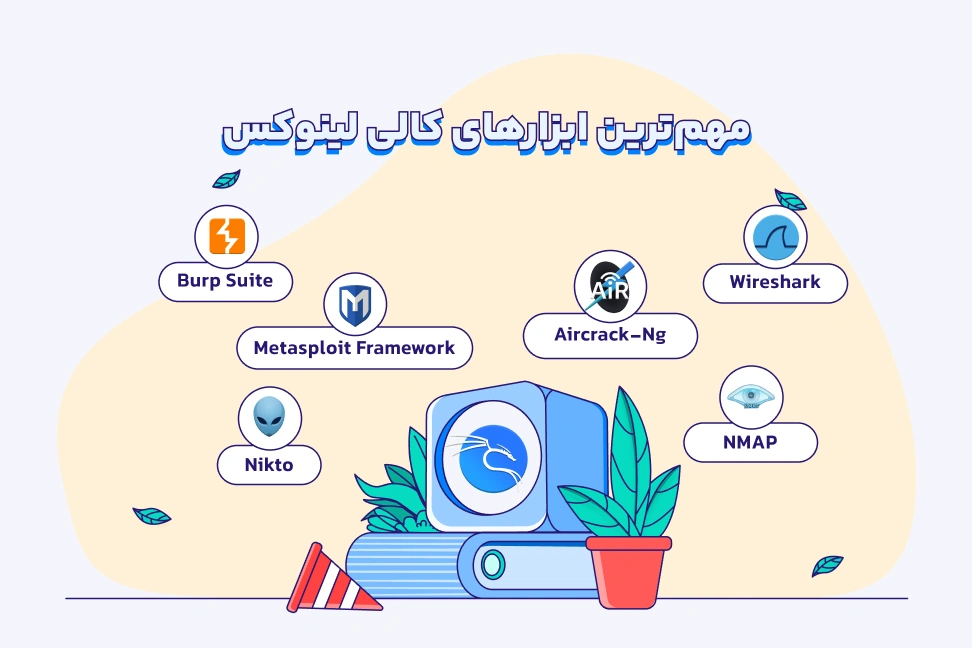
کالی لینوکس مجموعهای متنوع از ابزارها را در اختیار کاربران قرار میدهد که هرکدام برای بخش مشخصی از امنیت سایبری، مانند شناسایی، بررسی آسیبپذیری، تست نفوذ و جرمیابی دیجیتال طراحی شدهاند. در ادامه با مهمترین این ابزارها آشنا میشویم:
جمعآوری اطلاعات
این ابزارها برای جمعآوری اطلاعات درباره سیستمها، شبکهها و سرویسهای هدف در مراحل اولیه ارزیابی امنیت استفاده میشوند.
ابزارهای مهم: Nmap ،Zenmap ،Dmitry ،Maltego و Stealth Scan
تحلیل آسیبپذیری
این دسته برای شناسایی ضعفها و آسیبپذیریهای امنیتی در سیستمها و سرویسها مورد استفاده قرار میگیرند تا مشکلات پیش از سوءاستفاده مهاجمان شناسایی و برطرف شوند.
ابزارهای مهم: BED ،Ohrwurm ،Powerfuzzer ،SFuzz و Nikto
تحلیل برنامههای وب
ابزارهای این بخش امنیت وبسایتها و برنامههای تحت وب را بررسی کرده و به شناسایی مشکلاتی مانند SQL Injection، دستکاری لینکها و ضعفهای احراز هویت کمک میکنند.
ابزارهای مهم: Burp Suite ،SQLMap ،WPScan ،Vega ،WebScarab و OWASP ZAP
ارزیابی امنیت پایگاه داده
این ابزارها برای بررسی تنظیمات، سطح دسترسی کاربران و آسیبپذیریهای امنیتی پایگاههای داده استفاده میشوند.
ابزارهای مهم: BBQSQL ،jSQL Injection ،Oscanner ،SQLMap و SQLNinja
حملات رمز عبور
این ابزارها برای ارزیابی امنیت رمزهای عبور و بررسی مقاومت آنها در برابر روشهایی مانند آزمون فهرست کلمات و حملات Brute Force کاربرد دارند.
ابزارهای مهم: CeWL ،Crunch ،Hashcat ،John the Ripper ،Medusa و Ncrack
حملات بیسیم
این دسته برای بررسی امنیت شبکههای بیسیم، تحلیل ارتباطات وایفای و ارزیابی نقاط ضعف تجهیزات و شبکههای بیسیم استفاده میشود.
ابزارهای مهم: Aircrack-ng ،Kismet ،Wifite ،Fern WiFi Cracker و Ghost Phisher
مهندسی معکوس
ابزارهای مهندسی معکوس برای بررسی ساختار و نحوه عملکرد نرمافزارها و شناسایی مشکلات یا آسیبپذیریهای آنها مورد استفاده قرار میگیرند.
ابزارهای مهم: Apktool ،OllyDbg ،Flasm و NASM Shell
ابزارهای بهرهبرداری
این ابزارها برای بررسی و ارزیابی نحوه سوءاستفاده از آسیبپذیریهای شناساییشده در یک محیط مجاز استفاده میشوند.
ابزارهای مهم: Metasploit ،Armitage ،SearchSploit ،BeEF XSS Framework و SET
شنود و جعل اطلاعات
این ابزارها برای تحلیل ترافیک شبکه و ارزیابی روشهایی مانند جعل آدرس IP در محیطهای آزمایشی و مجاز کاربرد دارند.
ابزارهای مهم: Wireshark ،Bettercap ،Ettercap ،Driftnet ،Responder و Macchanger
فعالیتهای پس از نفوذ
این ابزارها در مراحل بعد از دسترسی اولیه به سیستم و برای ارزیابی میزان دسترسی و تاثیر آسیبپذیری در تست نفوذ استفاده میشوند.
ابزارهای مهم: MSF ،Veil-Pillage Framework ،PowerSploit و PowerShell Empire
جرمیابی دیجیتال
ابزارهای این بخش برای جمعآوری، بازیابی و تحلیل شواهد دیجیتال در بررسی رخدادهای امنیتی و جرایم سایبری مورد استفاده قرار میگیرند.
ابزارهای مهم: Autopsy ،Binwalk ،Galleta ،Hashdeep ،Volafox و Volatility
ابزارهای گزارشدهی
این ابزارها به کارشناسان امنیت کمک میکنند تا نتایج ارزیابیها و آسیبپذیریهای شناساییشده را سازماندهی کرده و در قالب گزارش ارائه دهند.
ابزارهای مهم: Dradis ،Faraday IDE ،Pipa ،MagicTree و Metagoofil
مهندسی اجتماعی
ابزارهای این دسته برای شبیهسازی روشهای مهندسی اجتماعی مانند فیشینگ و ارزیابی میزان مقاومت کاربران در برابر این حملات استفاده میشوند.
ابزارهای مهم: SET ،Backdoor-F ،U3-Pwn ،Ghost Phisher و MSF Payload Creator
در مقاله زیر به آموزش مراحل نصب کالی لینوکس در vmware میپردازیم و همه نکات برای افراد مبتدی تا متخصص را بررسی میکنیم:
تفاوت کالی لینوکس با اوبونتو و سایر توزیعها
کالی لینوکس، اوبونتو و سایر توزیعهای لینوکس همگی بر پایه هسته لینوکس ساخته شدهاند، اما هدف و کاربرد یکسانی ندارند.
کالی لینوکس بهطور ویژه برای تست نفوذ، ارزیابی امنیت و فعالیتهای مرتبط با امنیت سایبری طراحی شده، درحالیکه اوبونتو و بسیاری از توزیعهای دیگر بیشتر برای استفاده روزمره، توسعه نرمافزار و کارهای عمومی مناسب هستند. به همین دلیل، انتخاب بین آنها بیشتر به نیاز و نوع استفاده کاربر بستگی دارد. در جدول زیر، تفاوت های اصلی کالی لینوکس با اوبونتو قابل مشاهده است:
| ویژگی | Kali Linux | Ubuntu |
|---|---|---|
| هدف اصلی | تست نفوذ و امنیت سایبری | استفاده روزمره، توسعه و سرور |
| ابزارهای امنیتی | مجموعه گستردهای از ابزارهای امنیتی | بهصورت پیشفرض محدودتر |
| مناسب برای | متخصصان امنیت و یادگیری تست نفوذ | کاربران عمومی، برنامهنویسان و مدیران سیستم |
| استفاده روزمره | انتخاب ایدهآلی برای اکثر کاربران نیست | مناسب |
| سهولت استفاده برای مبتدیان | نیازمند آشنایی بیشتر با لینوکس | نسبتا ساده |
| محیط پیشفرض | معمولا Xfce | معمولا GNOME |
کالی لینوکس برای چه افرادی مناسب است؟
کالی لینوکس بیشتر برای متخصصان و علاقهمندان حوزه امنیت سایبری، تست نفوذ، جرمیابی دیجیتال و تحلیل آسیبپذیریها مناسب است. همچنین دانشجویان و افرادی که میخواهند مهارتهای امنیتی خود را در محیطهای آموزشی تقویت کنند، میتوانند از این توزیع بهرهمند شوند. بااینحال، برای استفاده روزمره و کارهای عمومی، معمولا گزینههای سادهتر و عمومیتر، انتخاب مناسبتری هستند.
جمعبندی
در این راهنما یاد گرفتیم سیستم عامل کالی لینوکس چیست، چه کاربردهایی دارد و مزایا و معایب استفاده از آن کداماند. اگر میخواهید با کالی لینوکس و کاربردهای آن آشنا شوید، این راهنما کمک میکند قبل از استفاده، شناخت دقیقتری از قابلیتها و ابزارهای این توزیع داشته باشید. در نهایت، اگر قصد دارید از ابزارهای متنوع کالی لینوکس در یک محیط قدرتمند و همیشه در دسترس استفاده کنید، سرویسهای متنوع پارسپک گزینهای مناسب هستند.
سوالات متداول
کالی لینوکس چیست؟
کالی لینوکس یک سیستمعامل مبتنی بر دبیان است که برای تست نفوذ و ارزیابی امنیت طراحی شده است.
با کالی لینوکس چه کارهایی میتوان انجام داد؟
تست نفوذ، شناسایی آسیبپذیری، تحلیل شبکه، جرمیابی دیجیتال و مهندسی معکوس.
آیا استفاده از کالی لینوکس غیرقانونی است؟
خیر؛ استفاده از آن قانونی است. اما فعالیت بدون مجوز روی سیستمها میتواند غیرقانونی باشد.
آیا کالی لینوکس فقط برای هکرهاست؟
خیر؛ متخصصان امنیت، کارشناسان شبکه، دانشجویان و علاقهمندان امنیت سایبری هم از آن استفاده میکنند.